为 Azure Files 配置 Entra Kerberos
Microsoft Entra Kerberos 让用户使用自己的 Entra 身份访问 SMB 文件共享,避免把同一份存储账户密钥交给所有桌面用户。这里配置的是 Azure Files 身份认证;AVD 单一登录仍需单独配置。
1. 确认自己的身份场景
Section titled “1. 确认自己的身份场景”| 场景 | 判断方法 | 配置目录权限时的区别 |
|---|---|---|
| 纯云身份 | 用户和组仅在 Entra 中创建管理 | 使用支持的 Portal 入口或 RestSetAcls;不照搬本地 AD 的 SID 与 icacls 教程 |
| 混合身份 | 用户和组来自本地 AD 并同步到 Entra | 使用本地 AD 工具管理 ACL 时,需要相应的域控制器连通性 |
当前官方文档支持 Azure 公共云中的纯云身份方案;Entra Kerberos 总览将纯云用户支持标为预览。纯云支持范围、客户端系统要求与混合身份不同。生产使用前核对支持状态、区域与系统补丁。身份与客户端要求、纯云身份支持状态
实施前确认:会话主机已加入 Entra 或混合加入 Entra;操作系统与累积更新符合所选身份场景;存储 SMB 配置允许 Kerberos;必要的客户端服务正常运行。Windows 11 24H2 应同时核对具体系统版本与补丁,不能只核对“24H2”名称。
2. 在存储账户启用身份源
Section titled “2. 在存储账户启用身份源”操作路径:Portal → 顶部搜索“存储账户” → 目标账户 → 数据存储 → 经典文件共享。
- 在“基于标识的访问”旁点击当前配置状态,例如“未配置”。
- 在“Microsoft Entra Kerberos”下选择“设置 / Set up”。
- 启用对应复选框,按身份场景核对可选的域信息,再保存。纯云方案不要编造本地 AD 域名或域 GUID。
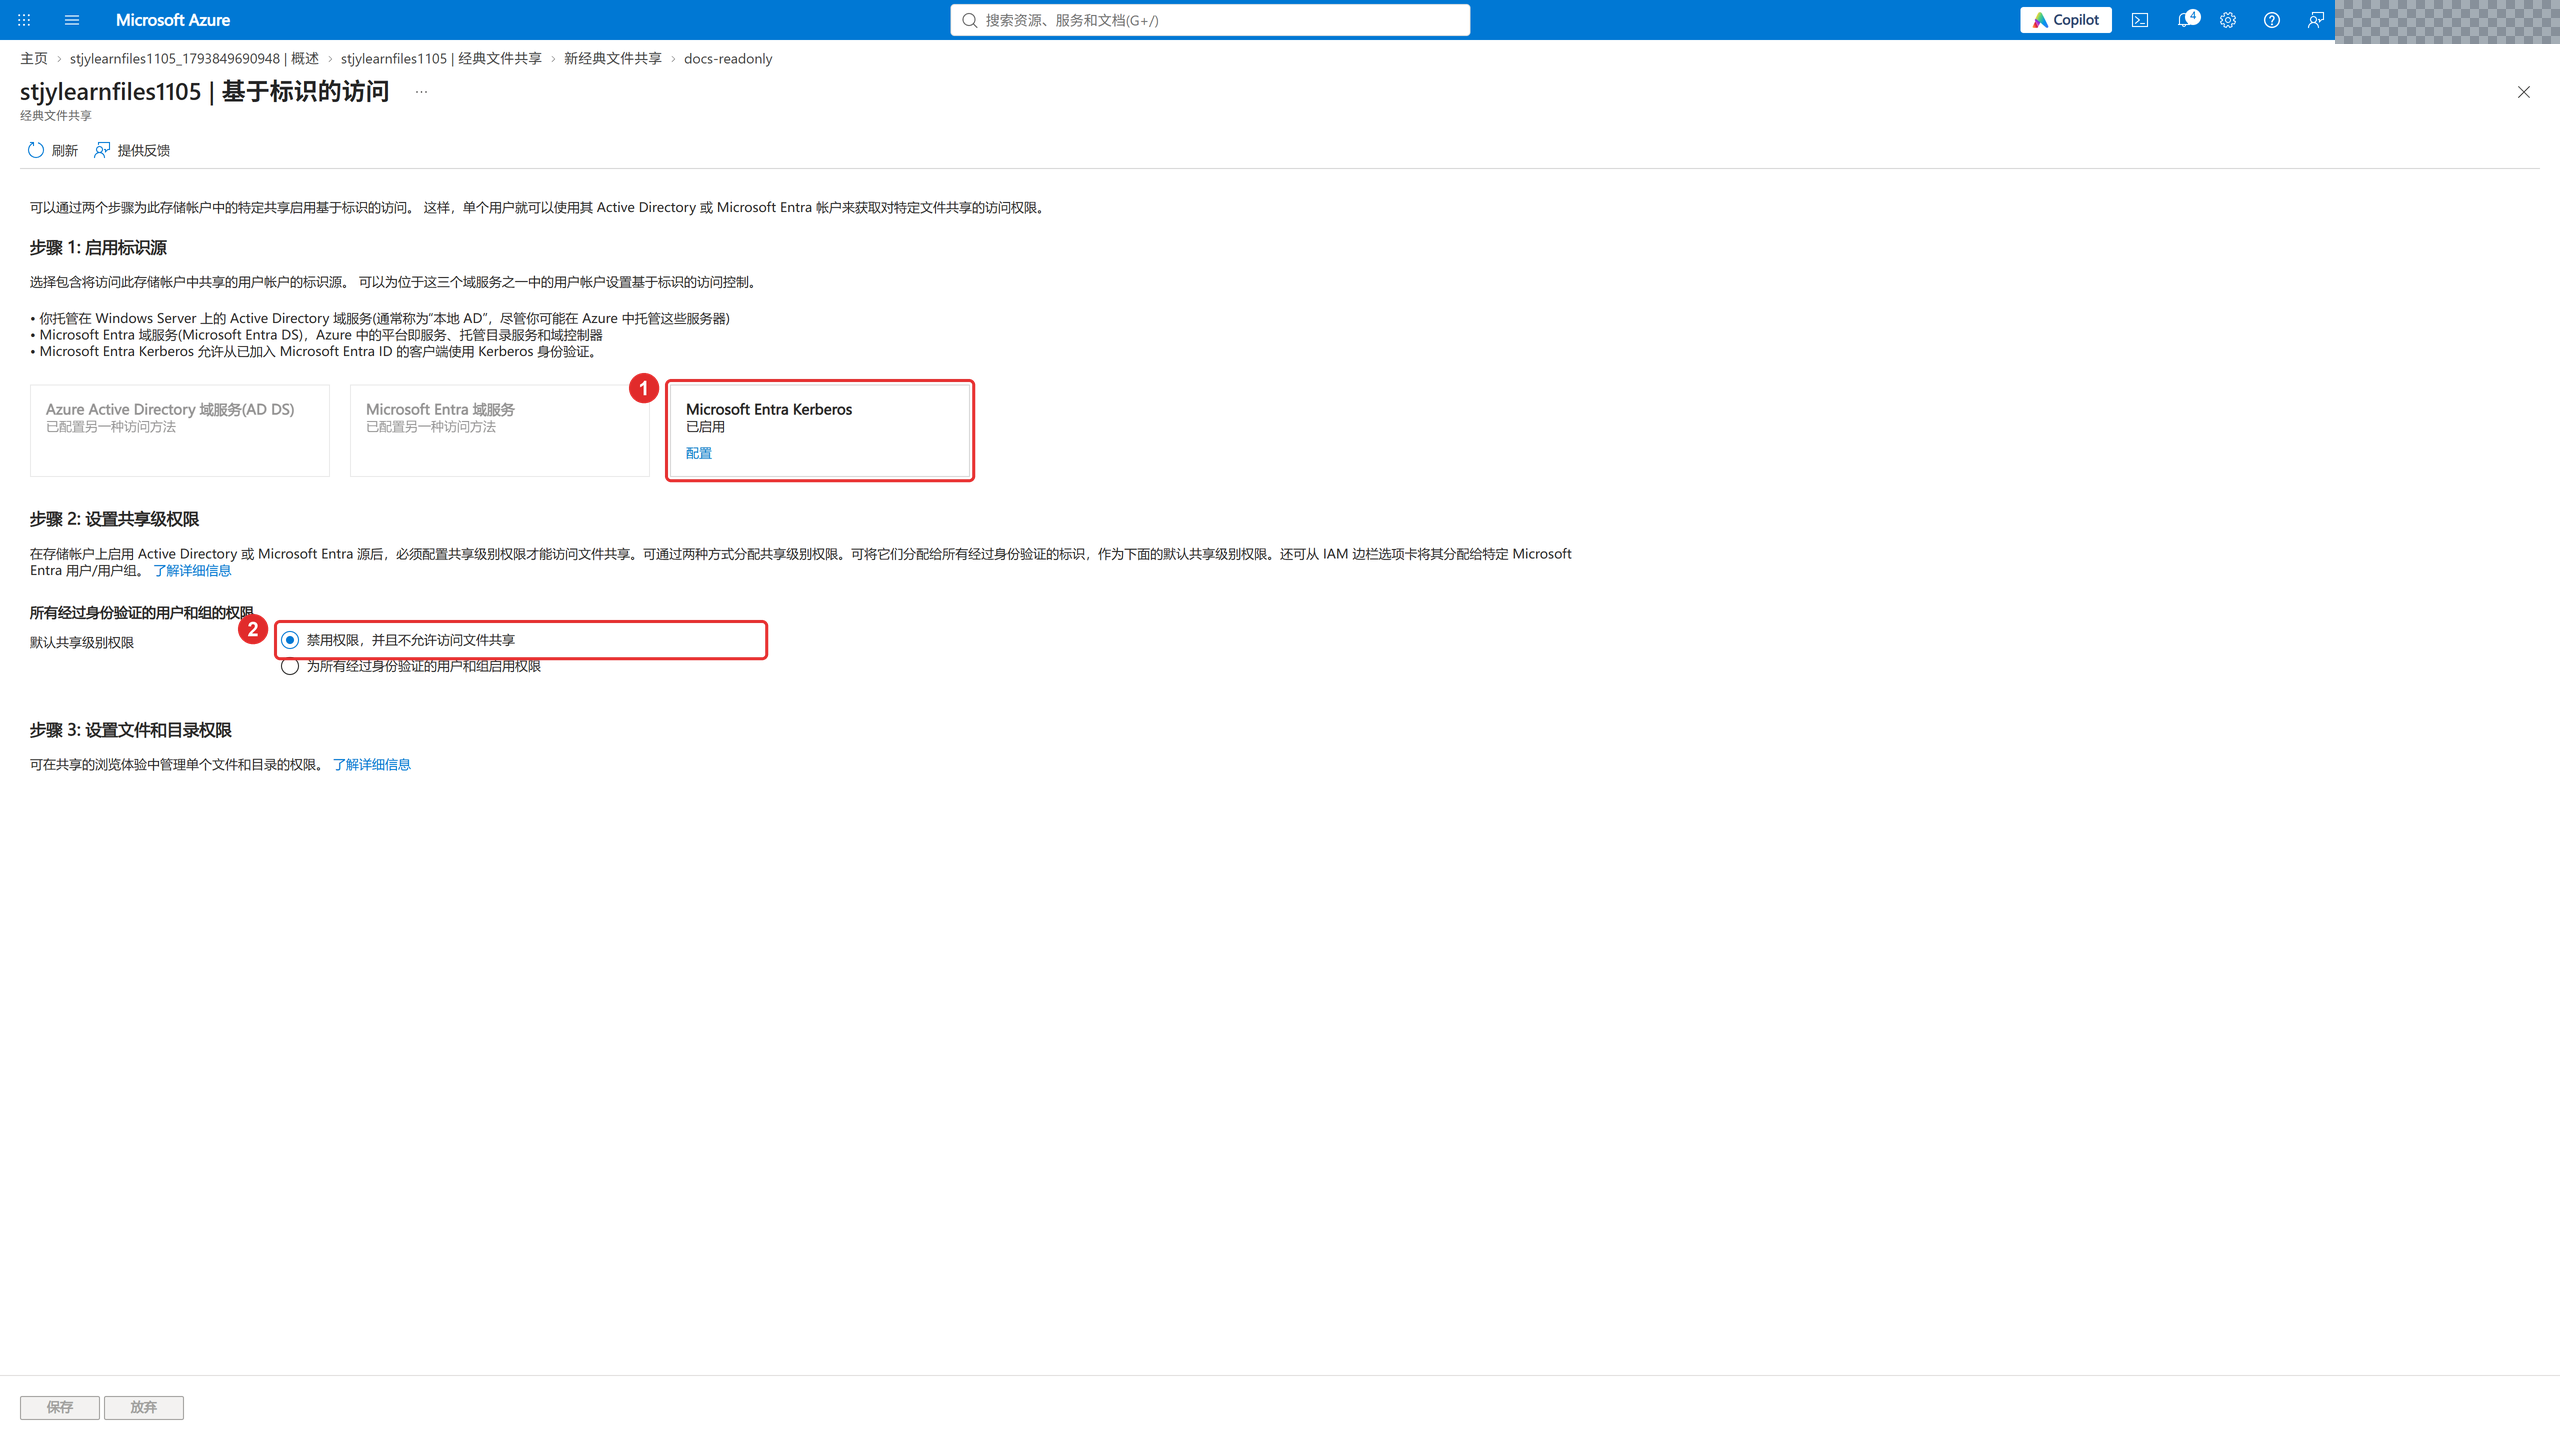
- 回到文件共享列表,确认身份源显示为 Microsoft Entra Kerberos。
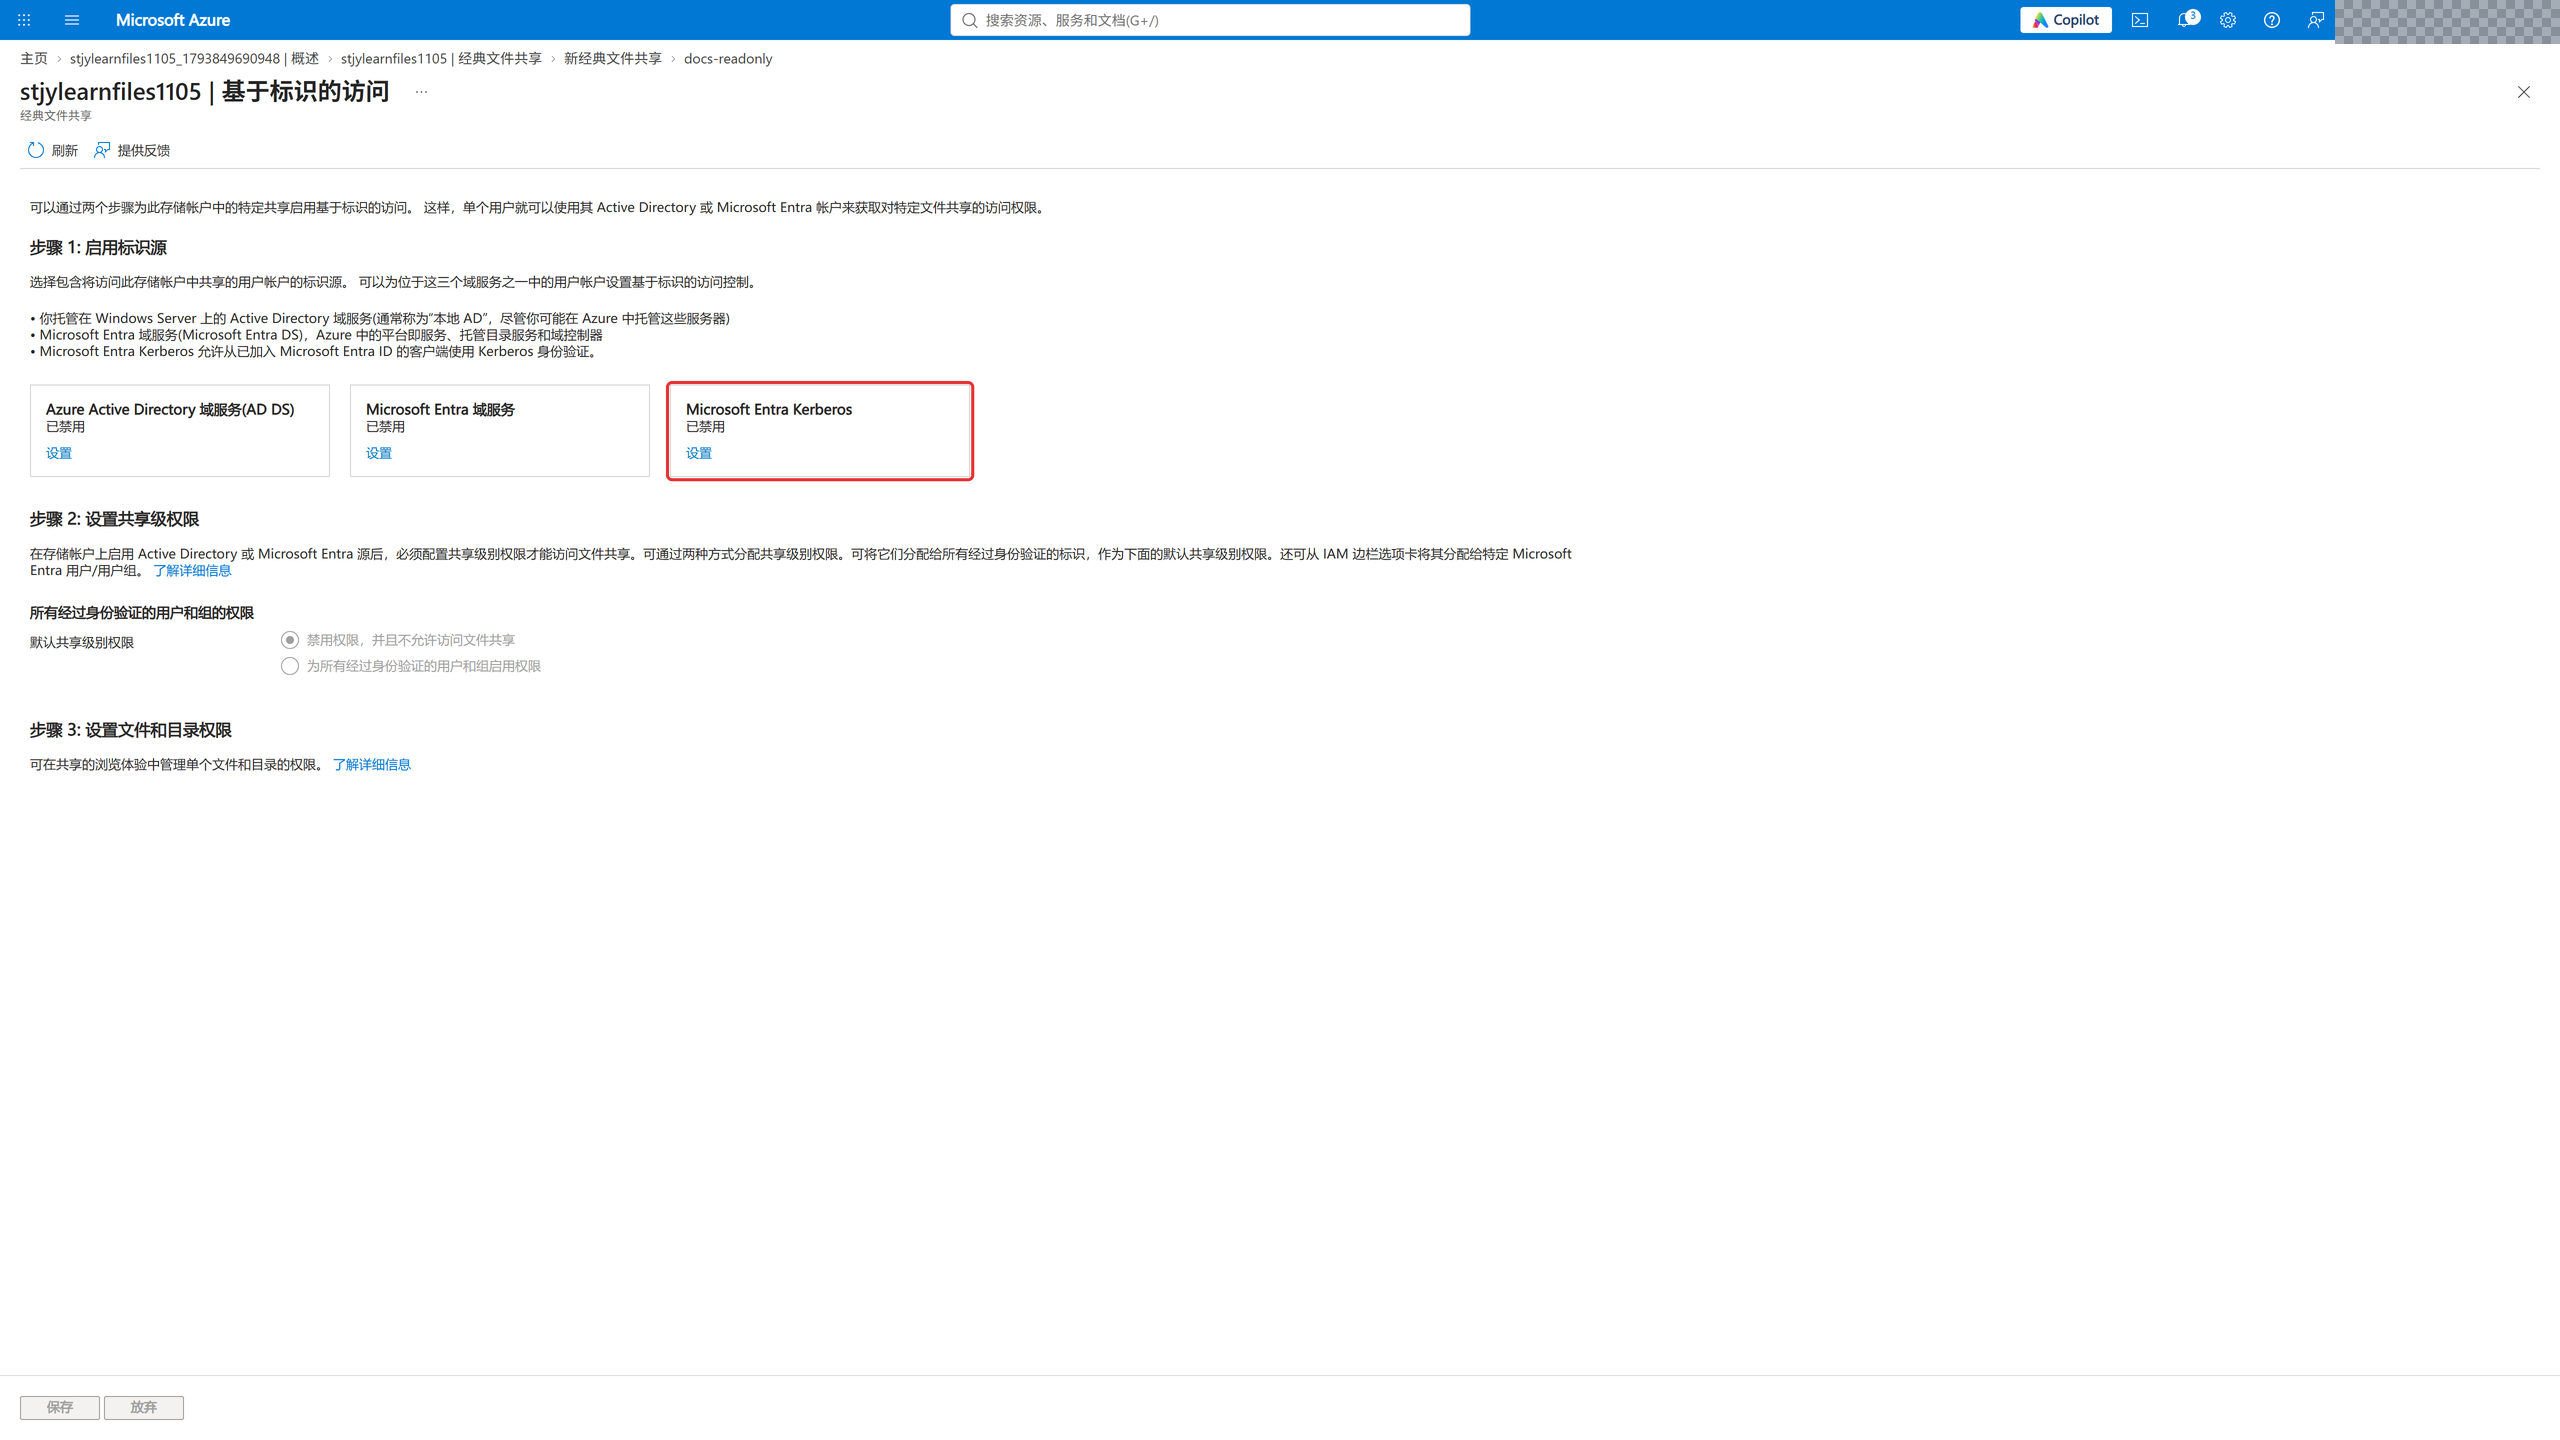
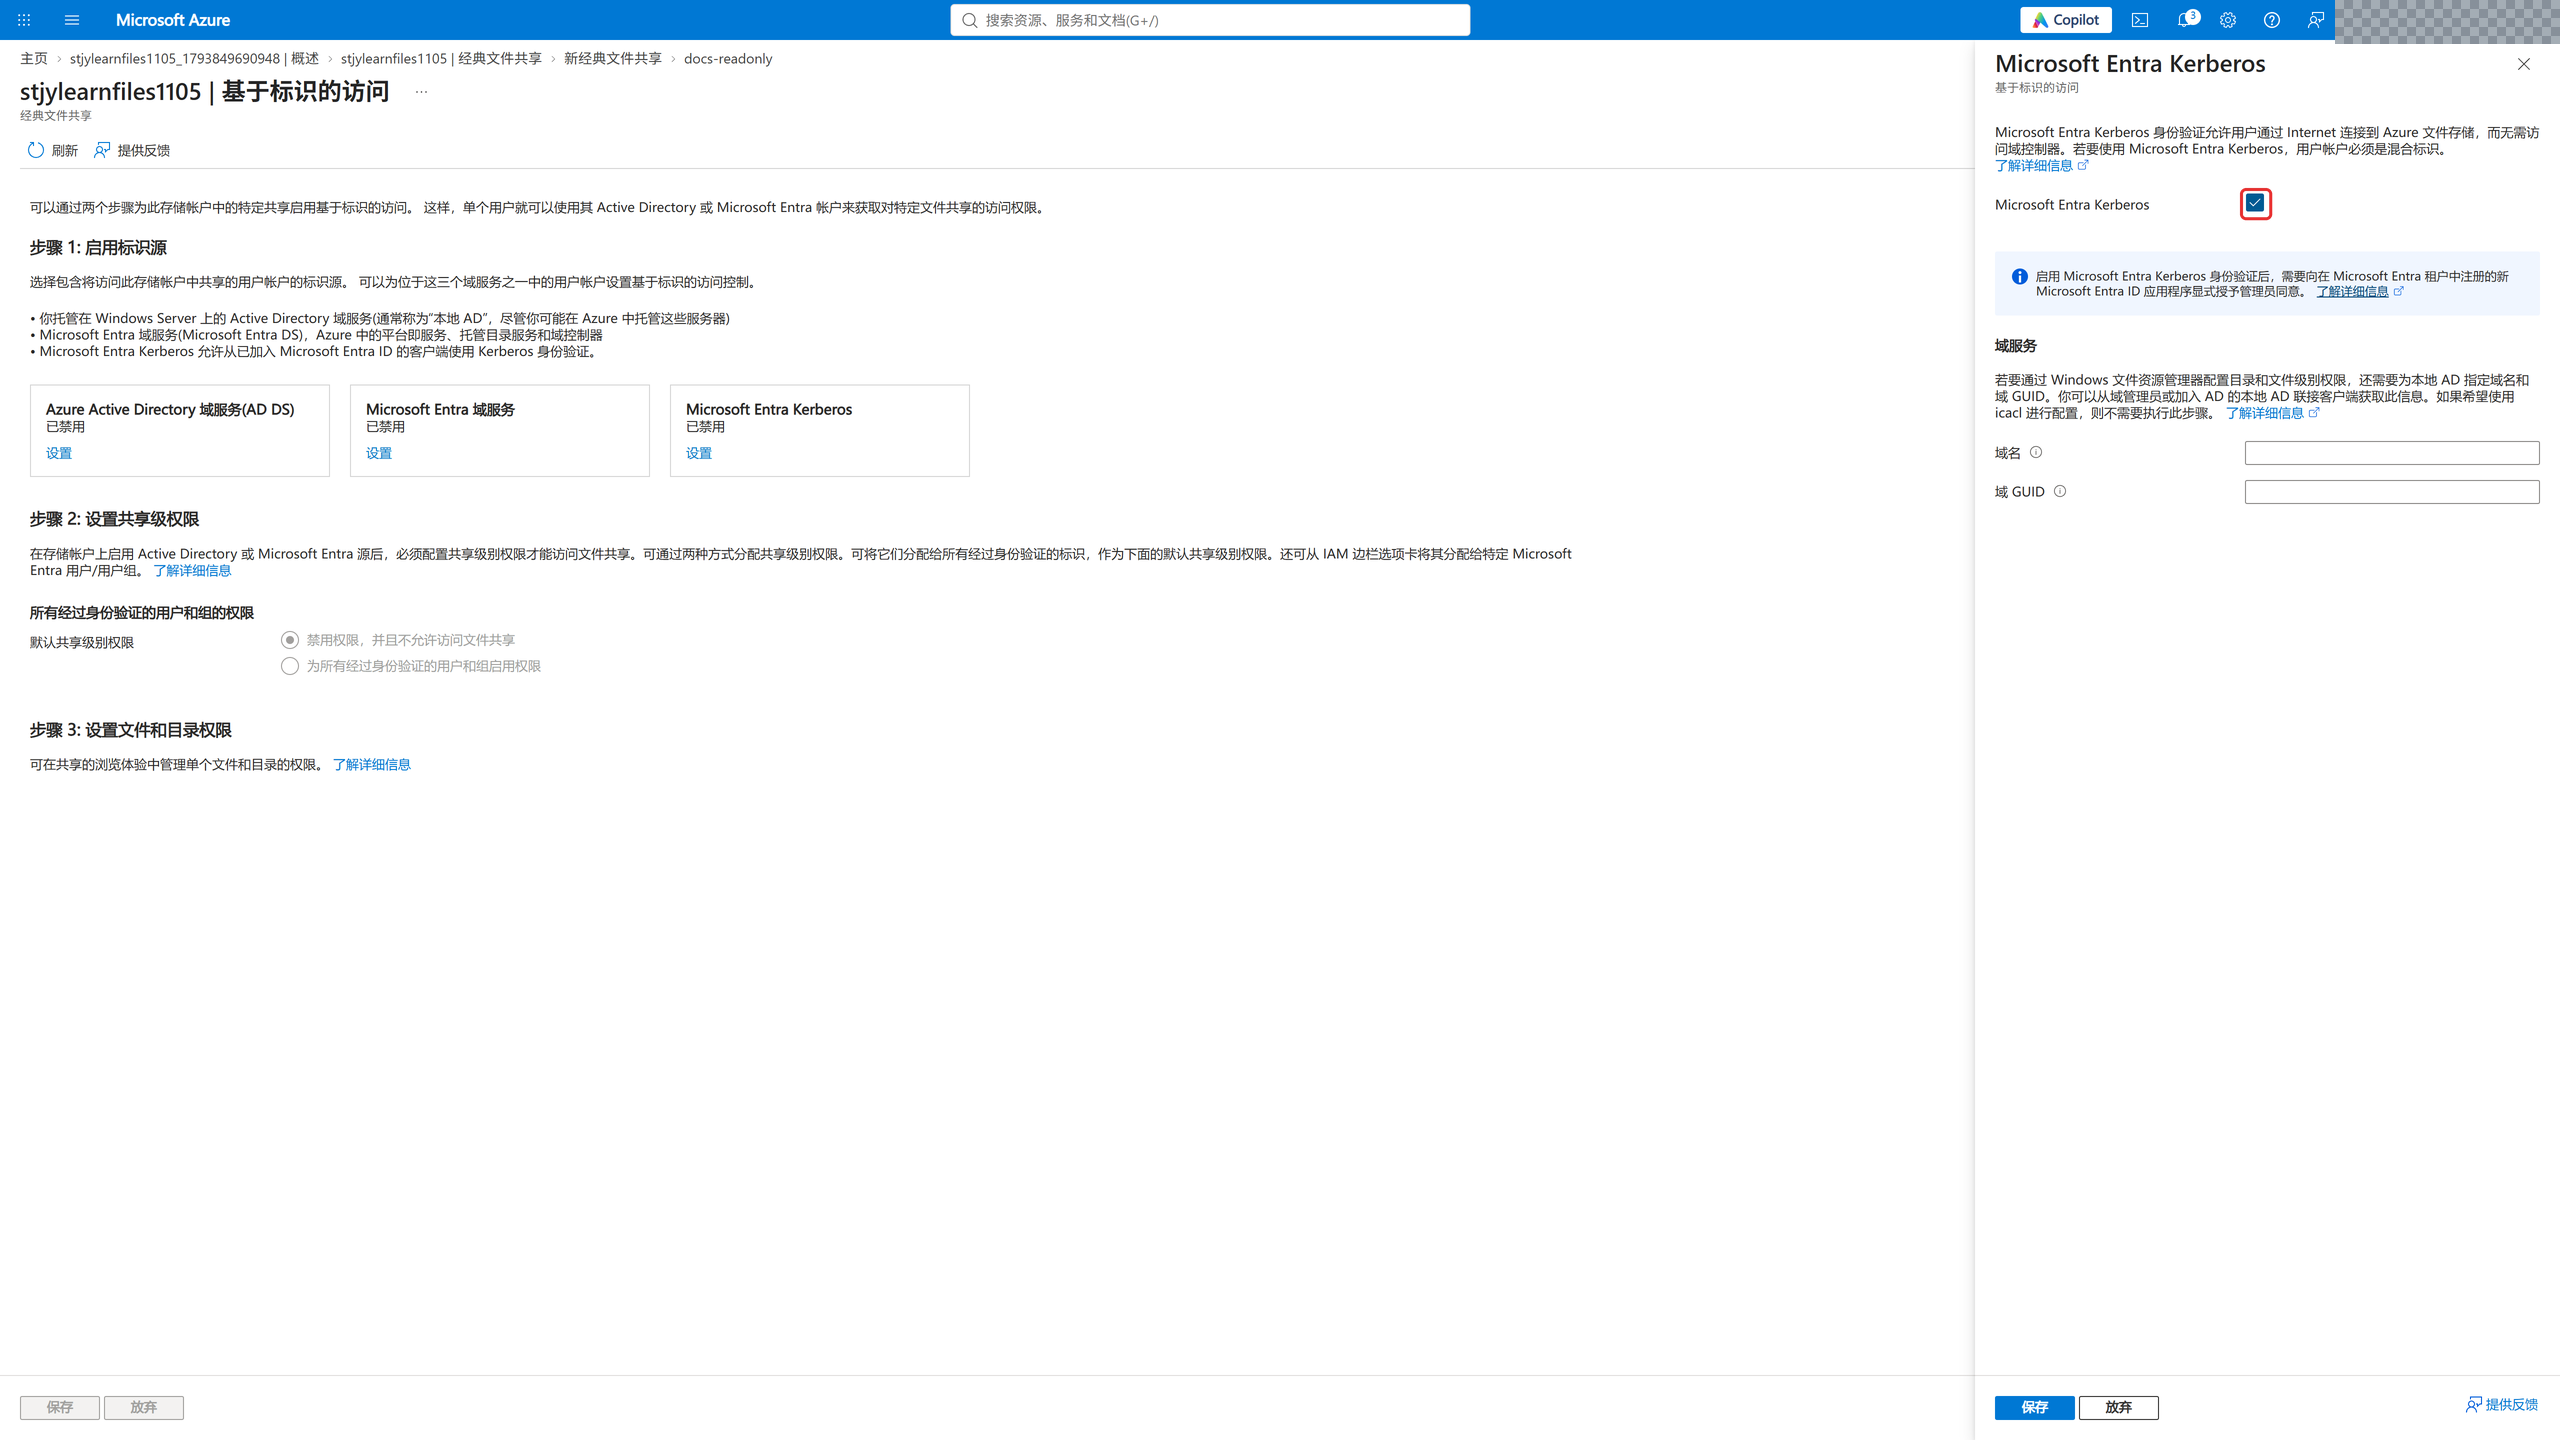
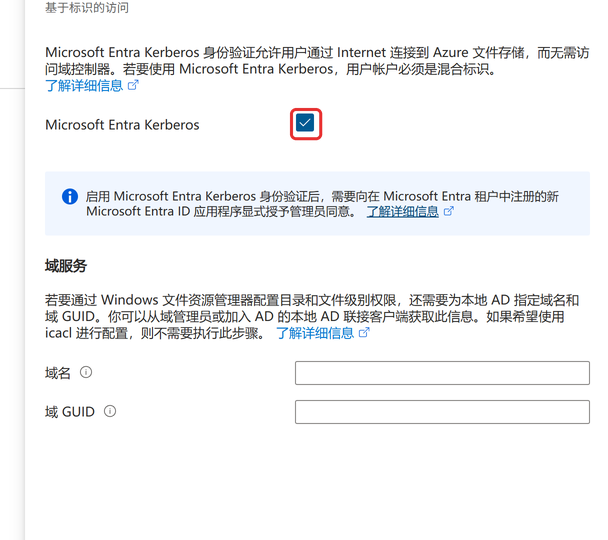
截图中的旧版说明可能仍写“用户必须是混合标识”。当前纯云支持范围应以本页链接的官方先决条件为准;本例使用纯云 Entra 测试用户。
一个账户同时只能启用一种 Azure Files 身份源。已有 AD DS 或 Entra Domain Services 配置时,应先规划迁移,不能直接覆盖现有业务配置。
3. 为对应存储应用完成管理员同意
Section titled “3. 为对应存储应用完成管理员同意”保存后会生成形如 [Storage Account] <账户名>.file.core.windows.net 的应用。本例对应 stjylearnfiles1105.file.core.windows.net。
- 由具备相应目录权限的管理员进入 Entra 管理中心 → Entra ID → 应用注册 → 所有应用。
- 搜索完整存储账户主机名,打开对应应用 → API 权限。
- 核对待同意的权限、委托类型及应用名称;本例仅涉及
openid、profile、User.Read。 - 为这一个应用授予管理员同意,并确认状态。若出现额外权限,先确认其用途。
资源组 Owner 或用户管理员并不自动拥有租户级应用同意权限。不要为普通 AVD 用户增加目录管理角色来解决挂载问题。存储身份源与应用配置
纯云账号与专用终结点还需配置清单
Section titled “纯云账号与专用终结点还需配置清单”在同一个存储应用下,选择“清单”,先备份现有 JSON,再根据连接方式添加以下内容:
| 场景 | 清单字段 | 添加内容 |
|---|---|---|
| 使用纯云 Entra 用户 | tags |
保留原有标记,加入 kdc_enable_cloud_group_sids |
使用 file 专用终结点 |
identifierUris |
保留原有服务名称,为每条 <账户名>.file.core.windows.net 增加对应的 <账户名>.privatelink.file.core.windows.net 项 |
本例保留了原来的 6 项服务名称,按相同格式补上 6 项专用终结点名称,并回读确认云组标记已保存。只在这个存储应用内编辑清单。客户端映射网络盘时仍使用正常的 file.core.windows.net 主机名,由 DNS 解析到专用地址。
4. 核对条件访问
Section titled “4. 核对条件访问”Kerberos 文件共享认证不能完成交互式 MFA 挑战。若租户的 MFA 条件访问覆盖该存储账户应用,需由有权管理条件访问的管理员,按官方要求为对应存储账户应用设置精确排除,同时保留用户登录 Portal、AVD 等入口的适用保护。
不要为了挂载共享而关闭整个租户或用户的 MFA。资源组 Owner、Entra 用户管理员也不等于有权修改条件访问策略。存储账户应用的 MFA 要求
5. 在 AVD 会话主机启用票证检索
Section titled “5. 在 AVD 会话主机启用票证检索”此设置应用在访问共享的 AVD 会话主机上。多台主机应统一下发,避免同一用户在不同主机上表现不同。
通过 Intune 设置目录,将 Kerberos/CloudKerberosTicketRetrievalEnabled 设为 1;或通过组策略启用:
“计算机配置 → 管理模板 → 系统 → Kerberos → 允许在登录期间检索 Azure AD Kerberos 票证授予票证”。较旧模板中的名称可能不同。
单台测试机也可由管理员使用官方注册表配置方式,随后刷新策略或重启。多会话 Intune 部署使用设置目录,按官方说明核对支持情况。若客户端同时访问 AD DS 身份源的其他共享,还需配置共存所需的领域映射。客户端配置步骤
6. 完成授权后再测试
Section titled “6. 完成授权后再测试”身份认证解决“你是谁”,并不会自动赋予读写权限。继续分配共享级角色和目录 ACL,再从 AVD 挂载共享。
确认结果时,要同时检查客户端加入状态、Kerberos 配置、SMB 票证和实际文件操作;只看到 Portal 配置已保存,还不能判定端到端成功。